《
针对波场钱包的多签骗局真相如何,用户如何保障资产安全?
》
作者:amanda
近期,波场 TRON 和在 TokenPocket 的社区均有用户反映,自己的钱包被莫名其妙设置了「多签」,而无法顺利进行加密资产的收发,更严重的是钱包内的资产被盗。
前述用户遭遇的正是针对波场 TronLink 钱包和 TokenPocket 钱包的多签骗局。
对于刚踏入加密世界的新人们而言,如何正确使用自己的钱包永远都是一个绕不开的话题。整个加密世界就像一个黑暗森林,围绕着钱包的欺诈也层出不穷,用户稍有不慎就会失去自己的资产。
那么这个多签机制到底是什么,为何一些用户会中招?是波场 TRON 的安全机制设计有问题,还是欺诈者有意为之的陷阱?如果你在使用前述钱包,或者希望搞清楚波场 TRON 的多签机制原理以避免遭遇骗局,这篇文章将会对你有所帮助。
被多签的原因是什么?
我们可以先了解下波场 TRON 的多签机制。
一般来说,你在钱包中的每一笔交易,都需要自己进行「签名」才会被执行;这种签名可以是输入自己设置的密码,也可以是手机上的输入指纹。在这种情况下,「你单独决定账户里的资金去留」。仅需自己签名,就可以完成自己账户中的加密资产转移。
但也存在「多人共同决定账户资金去留」的场景,例如团队和公司的共同加密资产,或是你为了保险起见,自己有 2 个钱包,当 2 个钱包都同意交易时,这笔交易才会被通过。在这样的情况下,一个帐户可以由多个私钥管理,并且在一个帐户中创建的交易可以由多个私钥签名,实现多人以不同的权重共同管理加密资产。
而波场 TRON 的 TronLink 钱包以及 TokenPocket 钱包界面中,都可以设置多签机制,以满足不同的使用场景和需要。
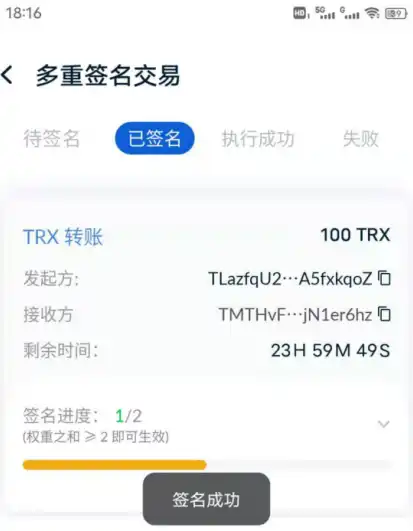

图片来源:波场钱包文档
明白了何为多签,我们再来看看用户们被多签可能的原因。
第一种,用户主动设置了多签签名
一些新手在摸索钱包功能时误操作设置成了多签。当资产转账时,由于设置了多签,需要至少 2 个钱包地址共同完成对这笔交易的签名和确认,此时仅凭用户手上的 1 个钱包,无法完整的达成整个交易,导致交易受阻。
这种状况是用户误操作所致, 用户的资产仍然是安全的。这种情况解决起来比较简单,用户仅需在交易时满足多签要求,或是取消多签的设置用单独签名执行交易即可。
第二种,用户私钥泄露,导致被别人多签
最常见的情形是用户通过钓鱼网站下载到假钱包。用户使用假的钱包软件时也会生成私钥和助记词。
但假钱包可能窃取私钥/助记词,也就意味着用户钱包的控制权旁落;此时,通过多签机制,窃取者可以将他和你的地址一起设置成多签,当用户单独转账时会发现无法顺利进行。而对方由于有你的私钥,再配合他的多签账户,从而转走你的资金。
第三种,他人钓鱼故意泄露私钥,导致转入资金无法取回
这种方式虽然古老,但也是新手们的重灾区。骗子直接将自己的钱包私钥公开给你,往往该钱包中还有数额不小的其他资产。他有可能谎称自己不会操作,请求你帮助他操作钱包转入一定数量的 TRX,并且转出等额的稳定币资产。
用户可能认为自己占了便宜,导入对方的私钥或助记词,并且往该钱包中转入 TRX。此时,多签陷阱就会被触发。
骗子给的钱包其实已经被设置成多签钱包,因此此时即使你得到了他的私钥,也无法顺利操作其中的资产,而你转入的资产就有去无回了。
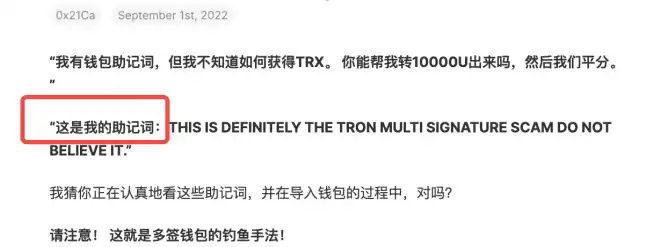
图片来源:TP 钱包
第四种,点击钓鱼链接造成权限变更
这一种可能是用户点击钓鱼链接而导致钱包的权限被更改。例如,骗子构造一个以低价购买各类卡券或充值的网站,当用户使用他们提供的链接进行充值时,就会调用恶意权限提升的代码,用户直接确认并输入密码签名后,会导致自己钱包地址的权限发生变更。
TP 钱包提供的实际案例显示,用户点击钓鱼链接后进行转账,钱包会直接给出提示,告知用户本次操作其实并不是一次单纯的转账,而是在「调用升级账号权限」的功能。一旦用户点击确认后也就意味着向骗子授权多签。而当用户的钱包地址被恶意多签后,这时再进行转账就会出现问题,也有可能让对方利用更多的权限转移资金。
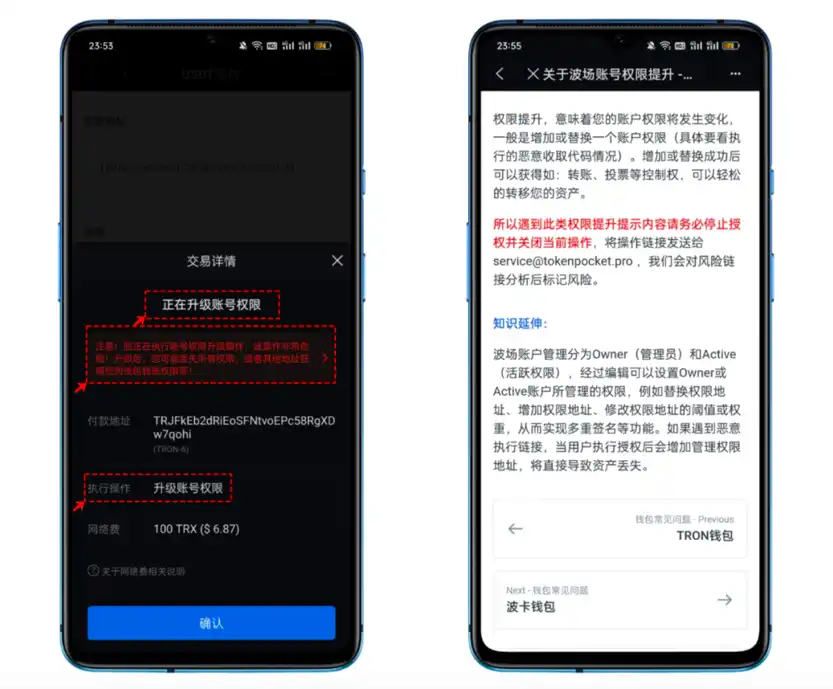
图片来源:TP 钱包
多签安全,首先需要私钥安全
从以上四种常见被多签的情形可以看到,用户私钥的泄露,或是轻信他人的钓鱼链接和钱包,是导致资产的丢失的直接原因。
在这些骗局中,多签机制更多是「躺枪」而被欺诈者利用成为实现骗局的一种手段。
这显然不是波场 TRON 多签机制的出发点。
我们可以把波场钱包的多签机制想象成安全性更高的防盗锁组合,需要解开多个锁孔才能移动家里的资产。但这种安全性有一个前提,即用户需要守好属于自己原有的权限。如果解开锁孔的钥匙全在一个人手中,那么功能再好的防盗锁也会失去价值。
将目前的钱包欺诈问题和波场的多签机制放在一起看,我们不难发现:大多数情况下用户是无心之失,而多签机制本身也没什么问题,问题更多的来源于环境–加密世界里的用户和欺诈者技术能力上不对等,行业早期也缺乏更加成熟的技术预警、识别和反制措施。
不过,在当前的情况下,波场 TRON 在用户侧提供多签机制的同时,是否也可以在开发侧更近一步,用技术的方式尽可能降低欺诈发生的可能性?
波场 TRON 目前的多签机制,仅在 TronLink 钱包以及 TokenPocket 钱包中可以使用。
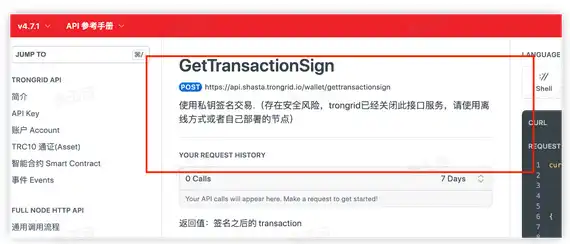
目前,考虑到多签涉及到较为敏感的私钥签名,波场 TRON 在 API 参考手册中,已经关闭了涉及私钥签名的接口服务。
除此之外,钱包和其他相关产品可以根据其具体需求对多重签名进行评估,并决定是否向用户展示相关提示信息以及以何种方式来展示提示信息。所以,波场 TRON 多签机制是否呈现在用户面前并不是一种「必选项」。在出现这种选项时,也不会以牺牲安全性和可靠性为代价。
不过,资产最终的安全性,还是离不开用户内心安全意识的增强。少一些对天上掉馅饼的期待,多一些对诱惑陷阱的防范,警惕可能出现的骗局,整个加密世界的安全性也会得到进一步提升。
文章来源于互联网:针对波场钱包的多签骗局真相如何,用户如何保障资产安全?